NIS2-Checkup

Gesetzliche Pflichten erkennen und handeln!

Sind Sie von NIS2 betroffen?
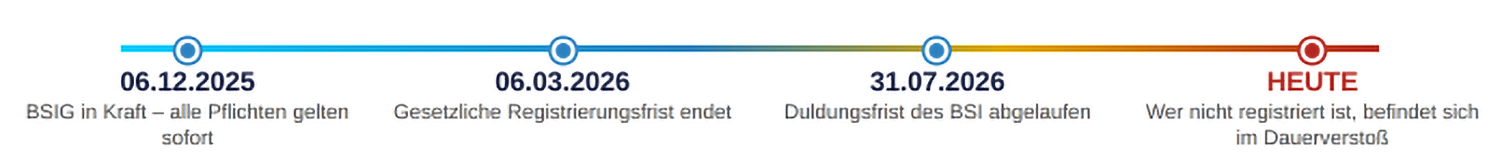
Die Frist ist abgelaufen – handeln Sie jetzt.

Seit dem 06.12.2025 gilt das neue BSI-Gesetz – und es trifft nicht nur Kliniken, sondern auch Praxen, MVZ, Labore und Pflegeeinrichtungen ab einer bestimmten Größe: Registrierungspflicht, Meldepflichten, verbindliches Risikomanagement, persönliche Verantwortung der Leitung.

Die Registrierung ist also kein Nice-to-have sondern Pflicht und bei Nichthandeln mit empfindlichen Bußgeldern belegt.

Um im Falle eines Versäumnis, schnellstmöglich Rechtssicherheit zu erlangen, haben wir mit unserem Partner der Botenstoffe Consulting GmbH einen Weg für Gesundheitsdienstleister erarbeitet.

QIT Systeme bringt die Technik mit,
Botenstoffe Consulting die Informationssicherheit.
Sie sind sich nicht sicher, ob NIS2 Sie oder ihr Unternehmen betrifft?

Dann klicken Sie auf den Button zum Quick-Check PDF mit allen Handlungsoptionen oder scrollen Sie sich einfach unten machen Sie unseren Quick-Check hier auf der Seite.

Die gute Nachricht:

Eine Nachregistrierung ist weiterhin möglich und wirkt bußgeldmindernd.
Sie ist der schnellste Schritt, um Ihr Risiko jetzt zu begrenzen – und in zwei Wochen erledigt.

Sie benötigen Hilfe beim Thema NIS2, brauchen weitere Informationen

oder möchten eines unserer Pakete buchen?

Dann klicken Sie auf den Button und senden Sie uns eine Anfrage über das NIS2-Kontaktformular


Was steht auf dem Spiel?

bis 500.000 €
wenn Sie sich nicht registrieren

bis 7 Mio. €
bzw. 1,4 % Jahresumsatz

für wichtige Einrichtungen
(in der Regel: 50–249 Mitarbeitende) bei Mängeln im Risikomanagement oder verspäteten Meldungen
– es gilt jeweils der höhere Betrag

bis 10 Mio. €
bzw. 2 % Jahresumsatz

für besonders wichtige Einrichtungen
(250+ Mitarbeitende) bei Mängeln im Risikomanagement oder verspäteten Meldungen
– es gilt jeweils der höhere Betrag.
Zusätzlich haftet die Geschäftsleitung persönlich.

Ihr Weg in 3 Bausteinen

01 Formelle Prüfung von Sektorzugehörigkeit und Schwellenwerten
durch spezialisierte Beraterinnen und Berater – auf Wunsch mit juristischer Prüfung.
Ergebnis: Eine dokumentierte, prüfungsfeste Einstufung.

02 Unterstützung bei der BSI-Registrierung
ELSTER-Zertifikat über „Mein Un-ternehmenskonto“, danach Registrierung im BSI-Portal inklusive Kontaktdaten und Kontaktstelle.

03 NIS2-Soll-Ist-Abgleich Ihrer Informationssicherheit
gegen § 30 BSIG und die KBV-IT-Sicherheitsrichtlinie.
Ergebnis: Reifegrade je Bereich und ein priorisierter Maßnahmenplan.

Unsere Bewertungsmethodik: BSI-Methode RUN.
Wir messen nicht nur die Reife Ihres Managementsystems, sondern alle Bereiche, die für angemessene Cybersicherheit zählen – ISMS und BCM, technische, organisatorische und personelle Maßnahmen sowie die Angriffserkennung. Jeder Baustein erhält einen Reifegrad von 1 bis 5, gemappt auf NIS2, B3S, ISO 27001 und die KBV-Richtlinie – kein einmaliges Gutachten, sondern ein im Folgejahr wiederholbarer Startpunkt.

Quick-Check: Ihre Voreinstufung in drei Schritten

Wenn Sie Schritt 1 mit Ja beantworten und Sie in 2a oder 2b mindestens die mittlere Stufe erreichen sind Sie mit hoher Wahrscheinlichkeit betroffen – mit daraus resultierender voller Registrierungs-, Melde- und Risikomanagementpflicht.

Dies ist lediglich eine Voreinstufung und keine rechtsverbindliche Feststellung!
Verbünde, Teilbetriebe und Sonderfälle können das Ergebnis verändern – die Einstufung muss von Fachleuten geprüft und dokumentiert werden.
Auch ein „nicht betroffen“ benötigen Sie schriftlich.

1

Sind Sie Erbringer von Gesundheitsdienstleistungen?

Betroffen ist, wer Patientinnen und Patienten versorgt – Diagnose, Behandlung, Rehabilitation oder Pflege: Arztpraxen und MVZ, radiologische und andere fachärztliche Praxen, Kliniken, Labore, Pflege- und Rehaeinrichtungen. Auch Apotheken, Arzneimittelhersteller und Hersteller kritischer Medizinprodukte zählen zum Sektor Gesundheit.

  • NEIN
    NIS2 greift bei Ihnen über den Sektor Gesundheit nicht – Betroffenheit ggf. über andere Sektoren prüfen

  • JA
    weiter mit Nummer 2a

2a

Wie viele Mitarbeitende hat Ihre Einrichtung?

Es zählen alle Beschäftigten über alle Standorte – auch Verwaltung, Empfang und Teilzeitkräfte, im Verbund konsolidiert. Gerade in Verbund- und MVZ-Strukturen führt diese Zusammenrechnung häufig zu einer anderen Einstufung als erwartet.

  • unter 50 Mitarbeitende
    Die Schwelle für NIS2 Relevanz ist bei Ihnen nicht erreicht

  • 50 – 249 Mitarbeitende
    = WICHTIGE EINRICHTUNG

  • über 250 Mitarbeitende
    = BESONDERS WICHTIGE EINRICHTUNG

2b

Wie hoch sind Jahresumsatz und Bilanzsumme?

Diese Schwelle greift zusätzlich: Beide Werte müssen gemeinsam überschritten sein. Es genügt, wenn entweder die Mitarbeiterzahl oder die Finanzkennzahlen die Schwelle erreichen.

  • je bis 10 Mio. €
    Die Schwelle für NIS2 Relevanz ist bei Ihnen nicht erreicht

  • Umsatz > 10 Mio. € und
    Bilanz > 10 Mio. €
    = WICHTIGE EINRICHTUNG

  • Umsatz > 50 Mio. € und
    Bilanz > 43 Mio. €
    = BESONDERS WICHTIGE EINRICHTUNG

Sie benötigen Hilfe beim Thema NIS2, brauchen weitere Informationen

oder möchten eines unserer Pakete buchen?

Dann klicken Sie auf den Button und senden Sie uns eine Anfrage über das NIS2-Kontaktformular


PAKET 1

PFLICHT ERFÜLLEN
NIS2-Kompakt

Dauer ca. 1 Woche

▪ Betroffenheitsprüfung durch Spezialisten für Informationssicherheit im Gesundheitswesen – bei Bedarf mit ergänzender juristischer Prüfung

▪ Unterstützung bei der Registrierung beim BSI inkl. Kontaktstelle

▪ Digitales Self-Assessment zu NIS2 § 30 BSIG

▪ Ergebnisbericht und 60-Min-Ergebnisgespräch (remote)

Für Einrichtungen, die zuerst Rechtssicherheit über ihren Status brauchen.

PAKET 2

UNSERE EMPFEHLUNG!
NIS2-Anamnese

Dauer ca. 1-2 Wochen

▪ Alles aus PAKET 1

▪ Begleitete NIS2-Anamnese nach BSI-Methode RUN mit strukturierten Interviews

▪ Ausführlicher Ergebnisbericht mit Reifegradbewertung und Branchenvergleich

▪ Priorisierter Maßnahmenplan mit Aufwandsindikation

▪ Abschlusspräsentation für die Geschäftsleitung

Pflicht erfüllt und Sie wissen belegbar, wo Sie stehen und was als Nächstes kommt.

PAKET 3

RUNDUM
NIS2-Komplett

Dauer ca. 3-4 Wochen

▪ Alles aus PAKET 2

▪ Vor-Ort-Termin an Ihrem Hauptstandort

▪ 12-Monats-Roadmap zur Umsetzung

▪ Richtlinienpaket „NIS2-Basis“ – 5 sofort ein-setzbare Vorlagen für die wichtigsten NIS2-Prozesse und -Richtlinien

▪ Geschäftsleitungs-Schulung zur persönlichen Haftung (§ 38 BSIG) inkl. Teilnahmenachweis

Für Verbünde, MVZ-Strukturen und Einrichtungen mit mehreren Standorten.

Optional bieten wir dazu:

Penetrationstest
Simulierter Angriff auf Ihre IT durch zertifizierte Spezialisten – deckt Schwachstellen auf, bevor Angreifer sie finden.

Individuelles Angebot

Externer ISB
Der Informationssicherheitsbeauftragte (ISB) für Ihre Einrichtung: dauerhafte Betreuung, Berichtswesen, Risikopflege, Ansprechpartner für Aufsicht und Prüfer.

Individuelles Angebot.

Technische Maßnahmenumsetzung
QIT Systeme setzt die im Maßnahmenplan priorisierten technischen Punkte direkt in Ihrer IT um.

Nach Aufwand